2026.11.20
レポート
第5回Privacy Symposium2026参加報告
—デジタルガバナンス・プライバシーデーター最前線—
一般財団法人日本情報経済社会推進協会
認定個人情報保護団体事務局 事務局長 奥原 早苗
認定個人情報保護団体事務局 主査 堤 麻衣子
Privacy Symposium2026とは
Privacy Symposiumは、デジタルガバナンス、データ保護、新興技術を主題とする国際会議で、学界・産業界・政府・市民社会が一堂に会します。今回は、人工知能(AI)、越境データ・認証、医療などを扱う129セッション・450以上のトピックで講演と議論が行われました。
開催概要
日時:2026年4月20日(月)〜24日(金)
場所:イタリア・ベニス
主催:ECCP(European Center for Certification and Privacy)1
講演者:データ保護当局、専門家、国際組織など300名以上
参加者:55か国・1,000名以上(データ保護責任者(DPO)、法務・コンプライアンス実務者、技術者等)
会場
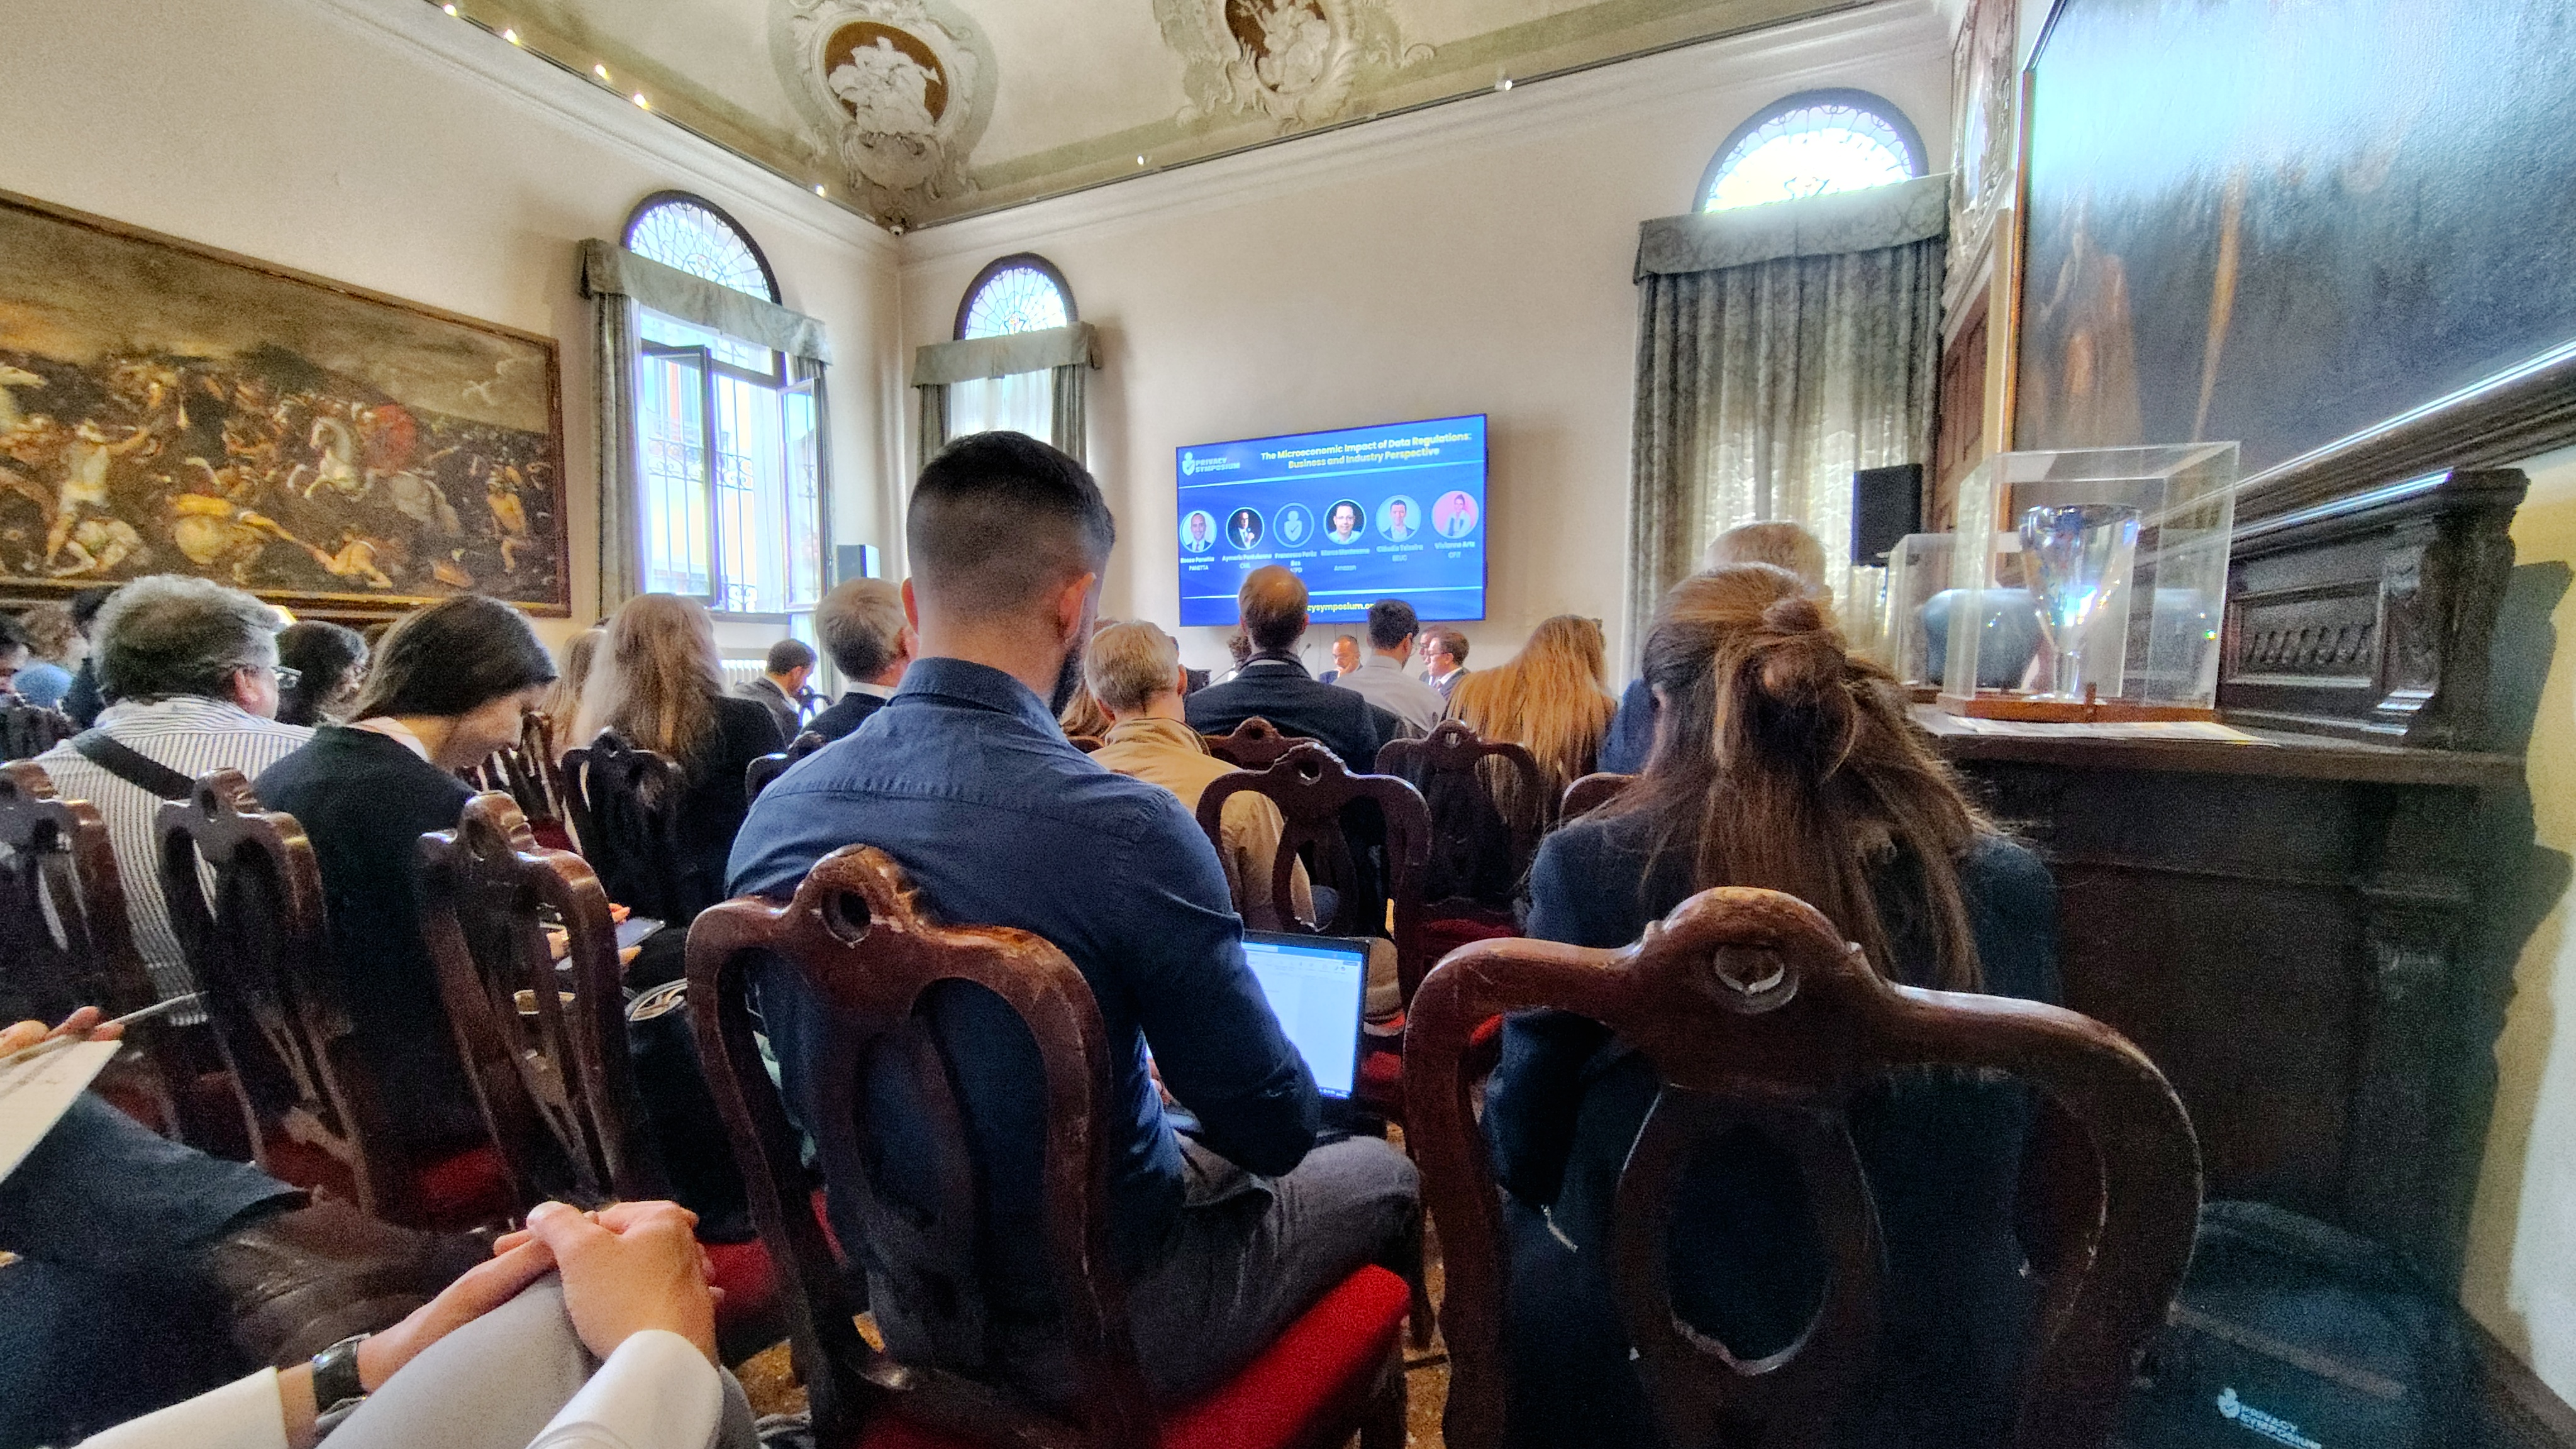
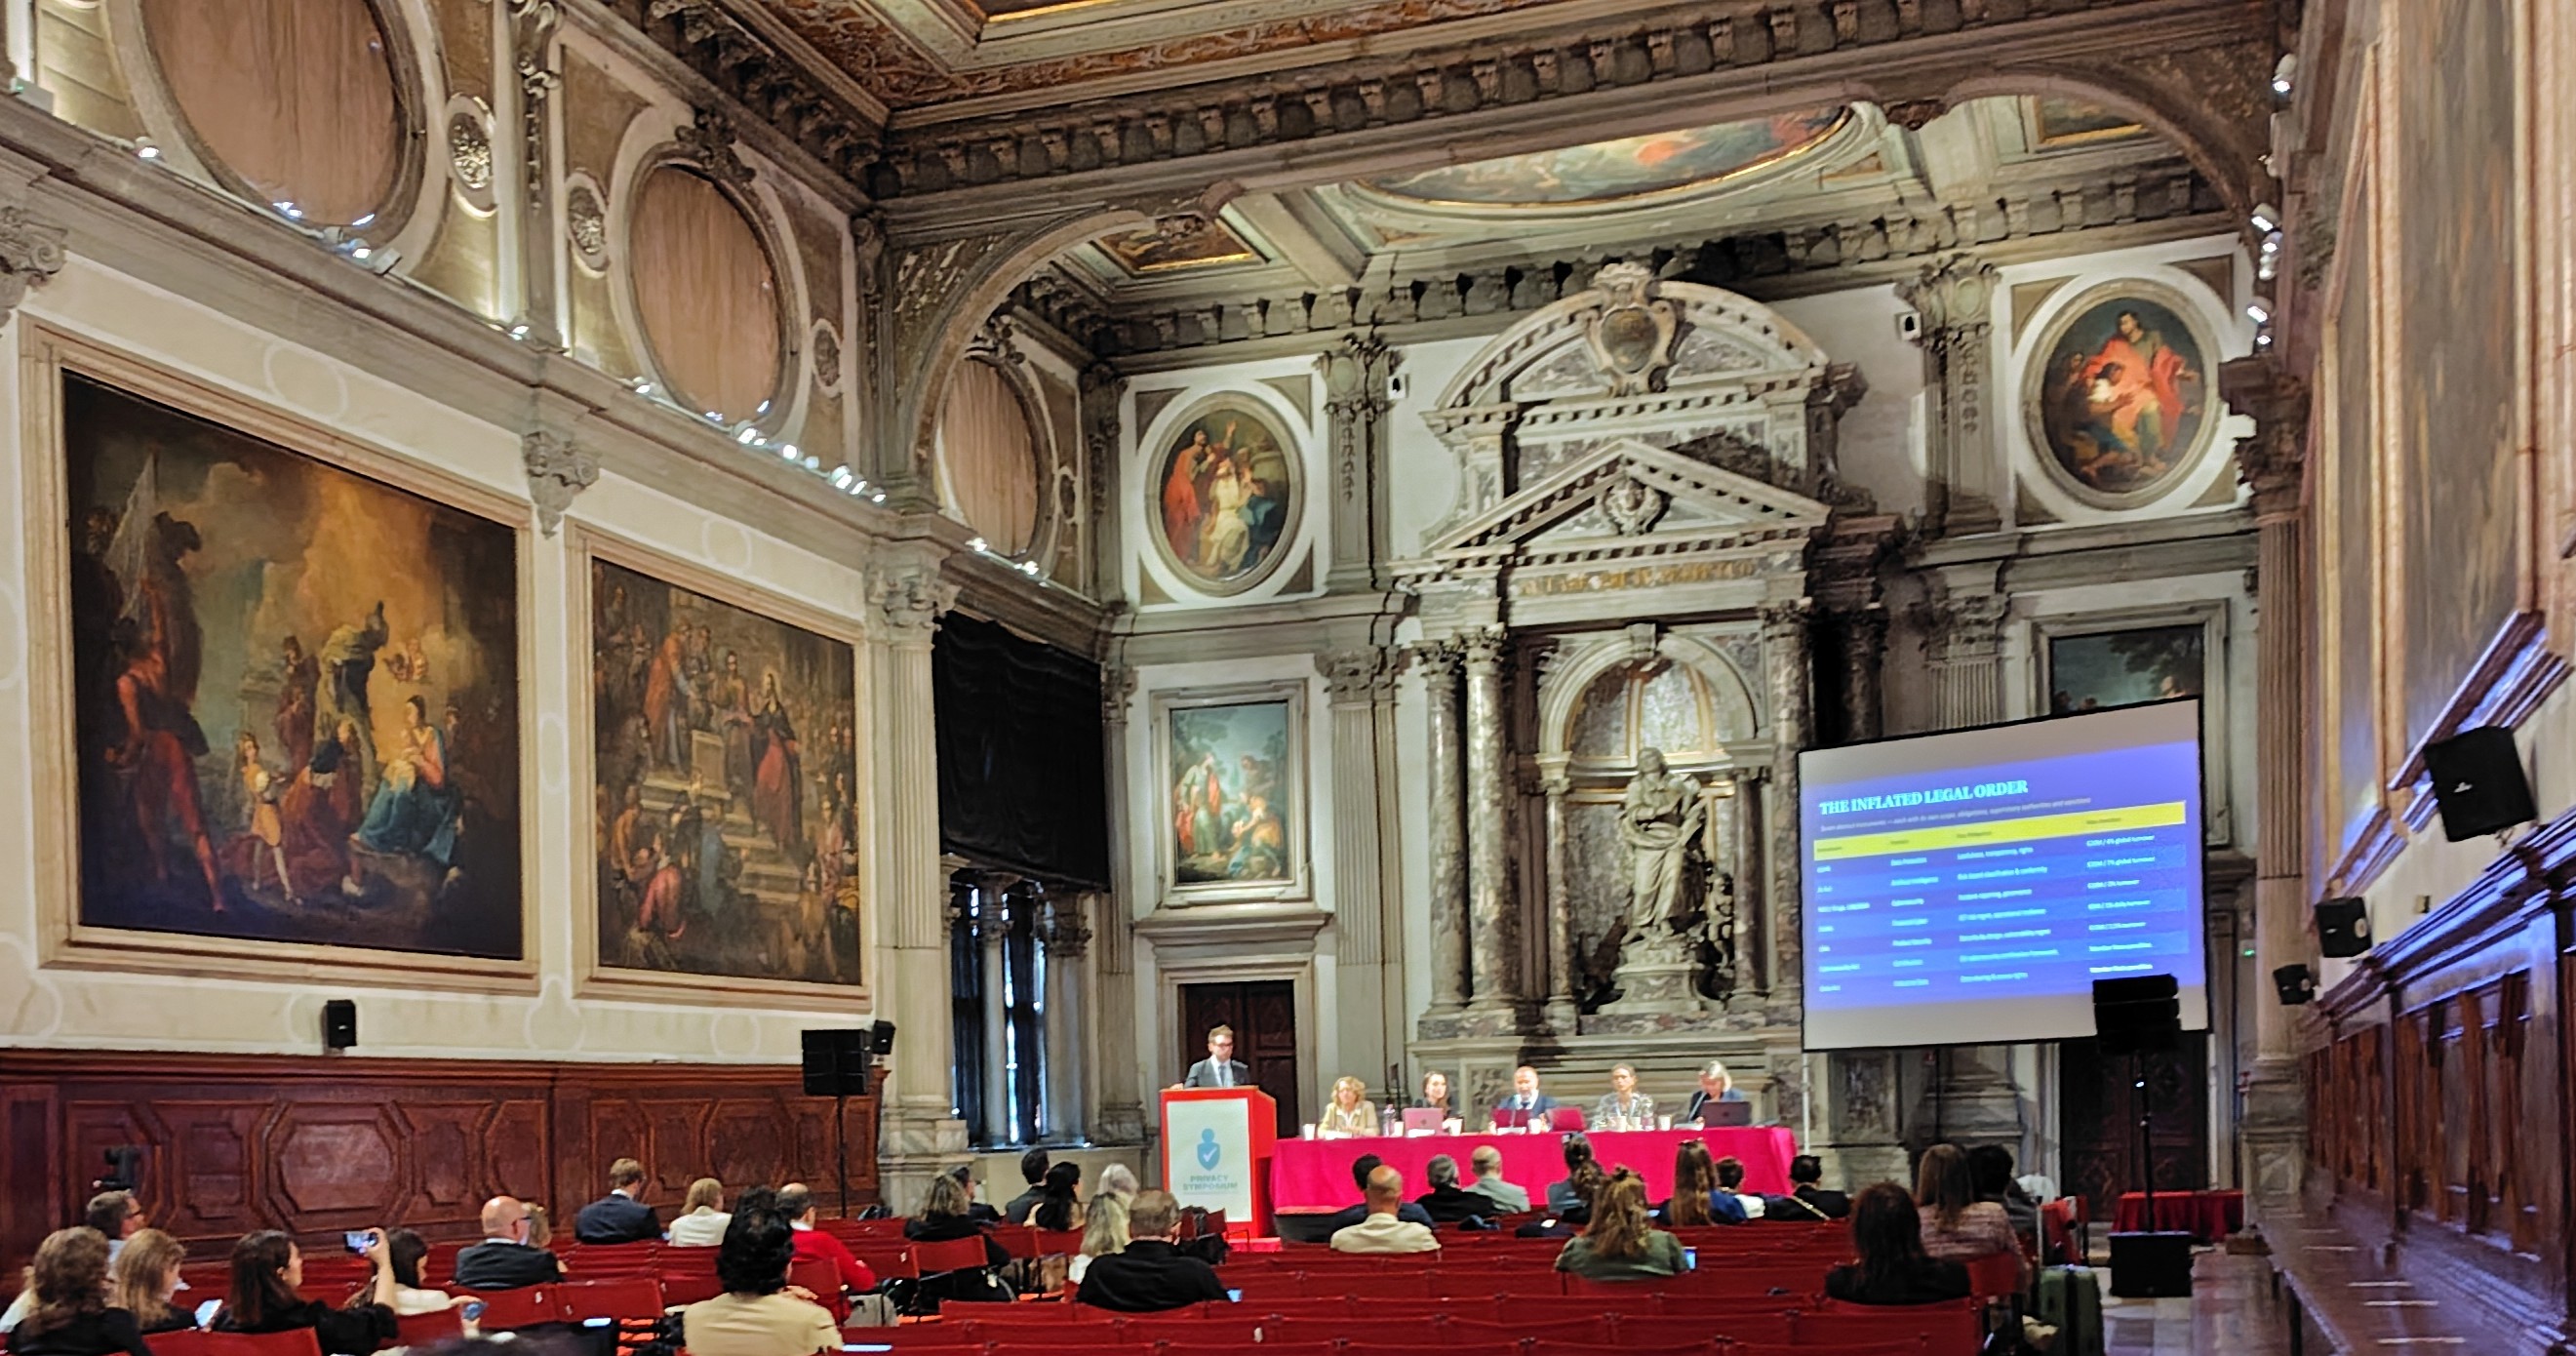
会場は4か所で、一つの会場内でも複数の会議室に分かれてセッションが行われており、そのうち二つの会場「Scuola Grande di San Rocco」「Scuola Grande di San Giovanni Evangelista」で行われたセッションを中心に参加しました2。
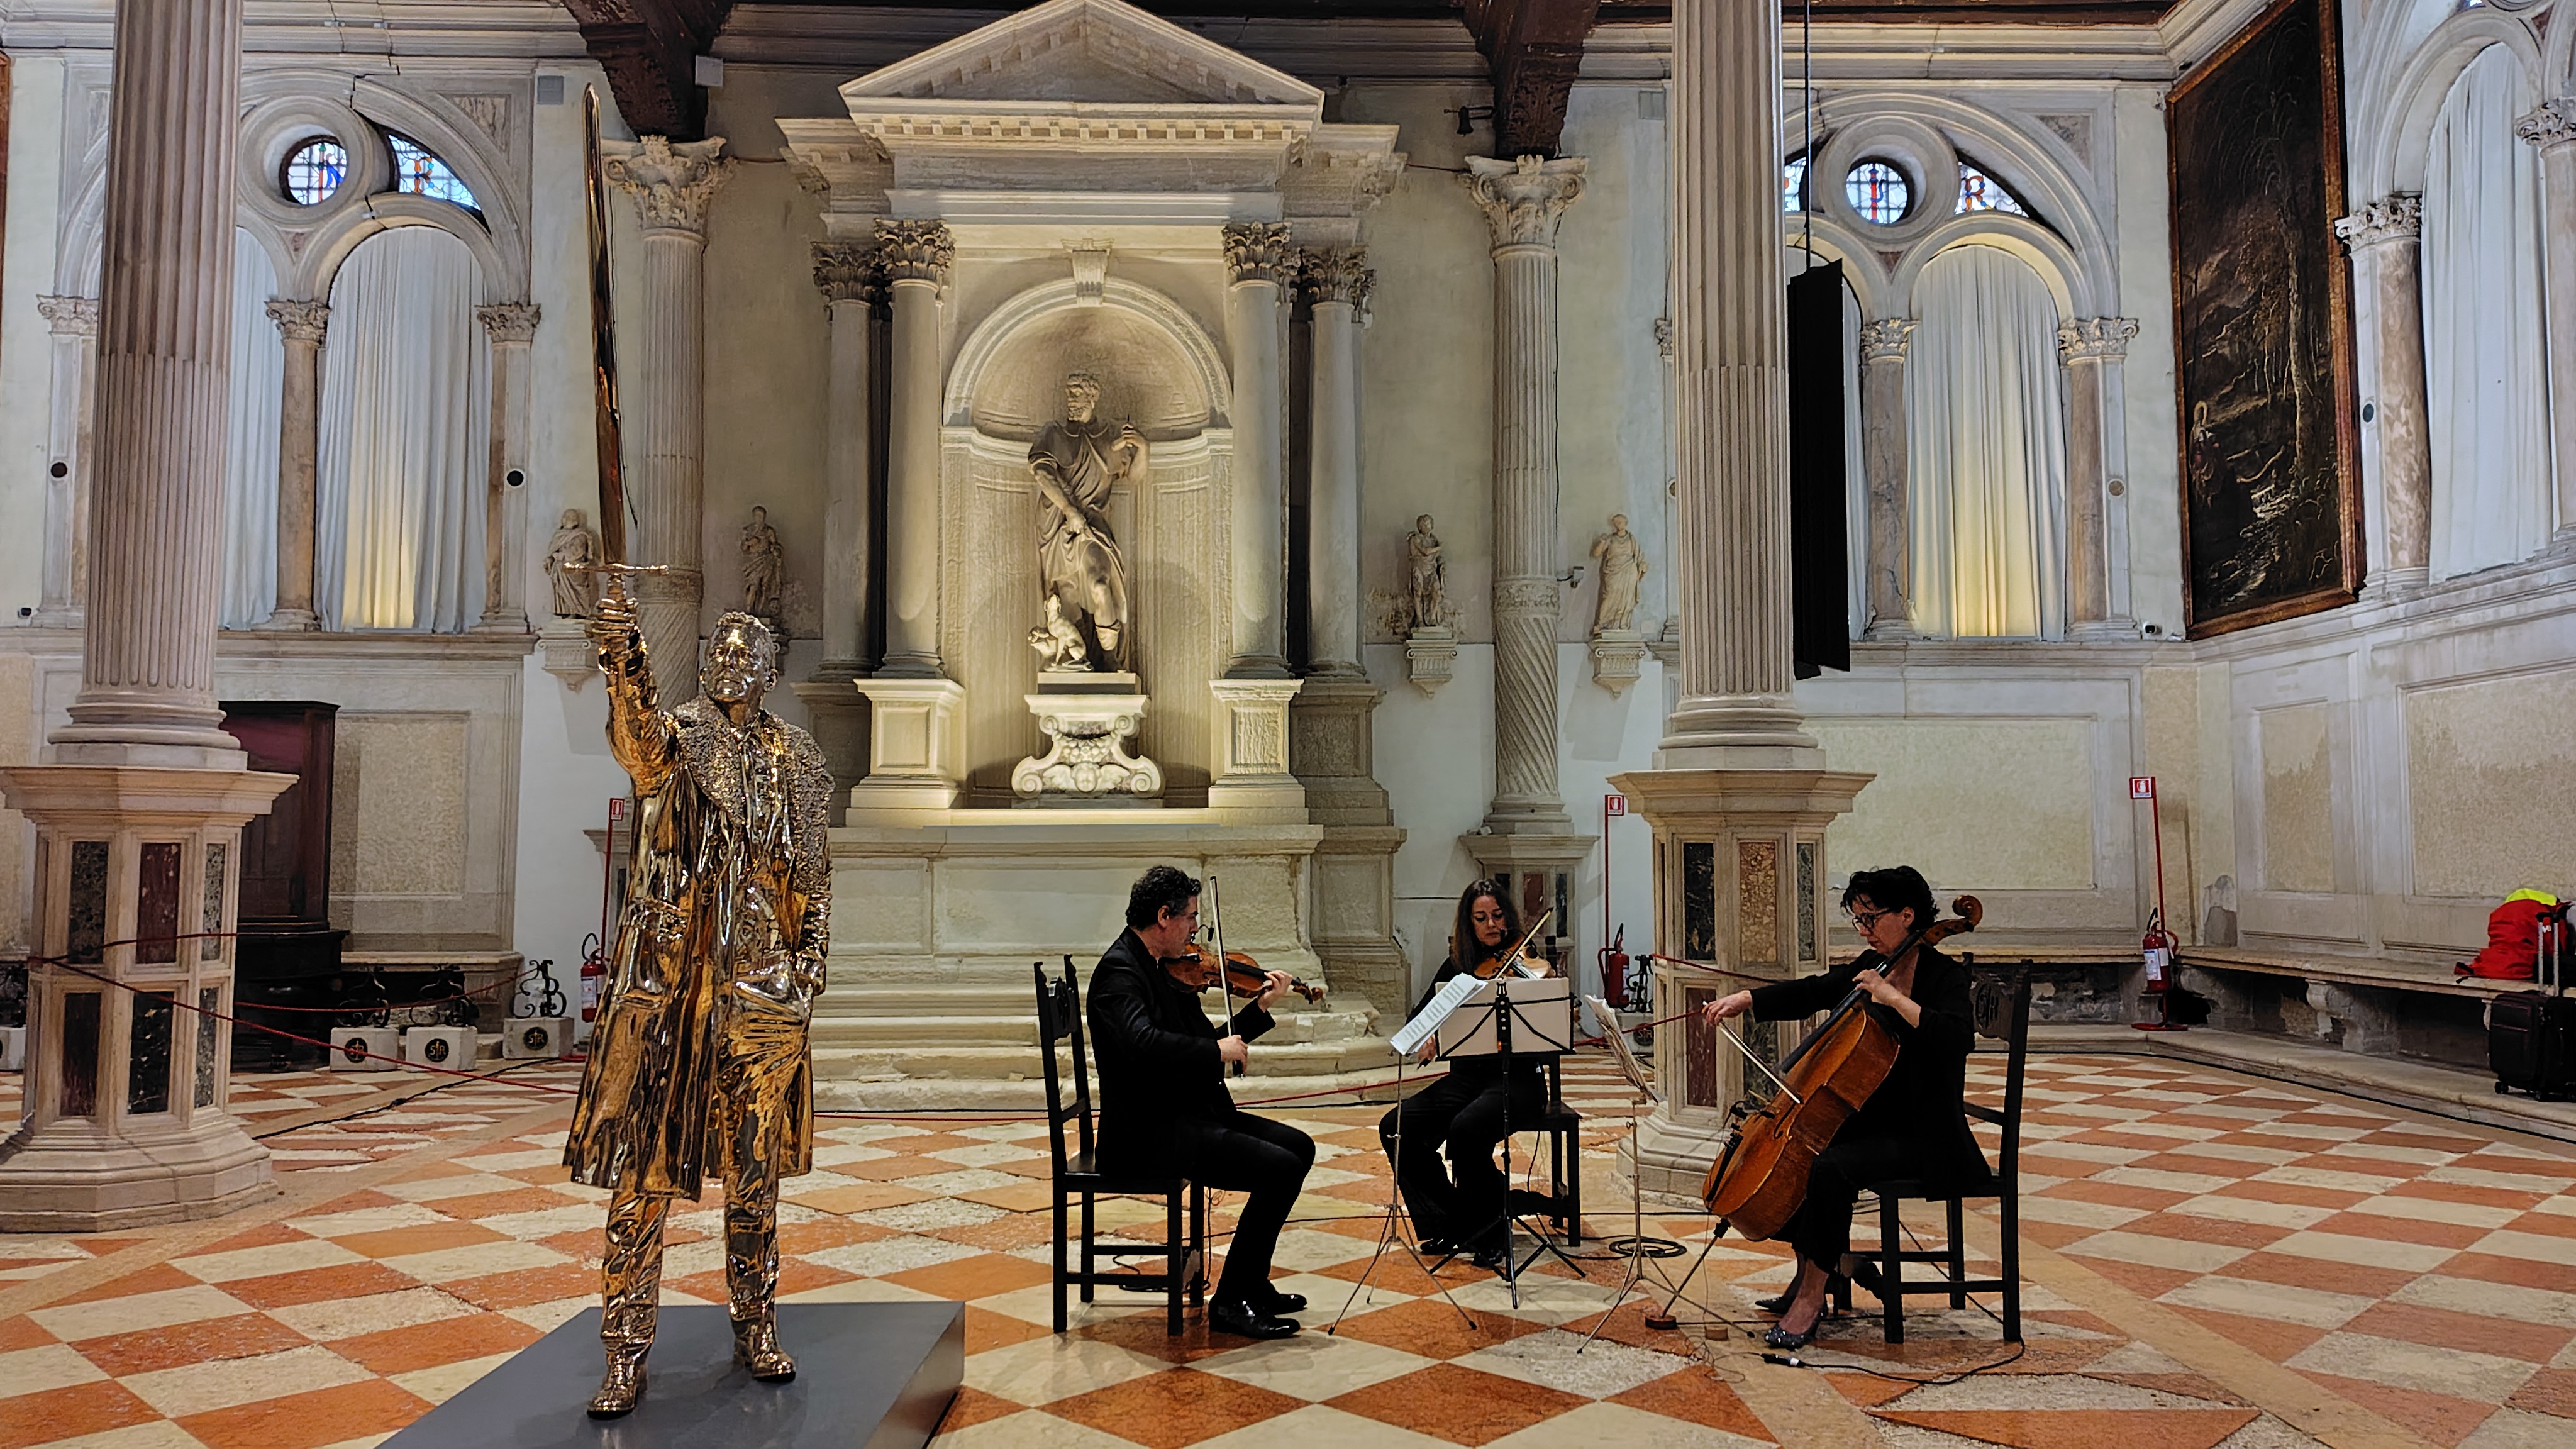
初日の夜に行われたウェルカムレセプションの会場
街の風景
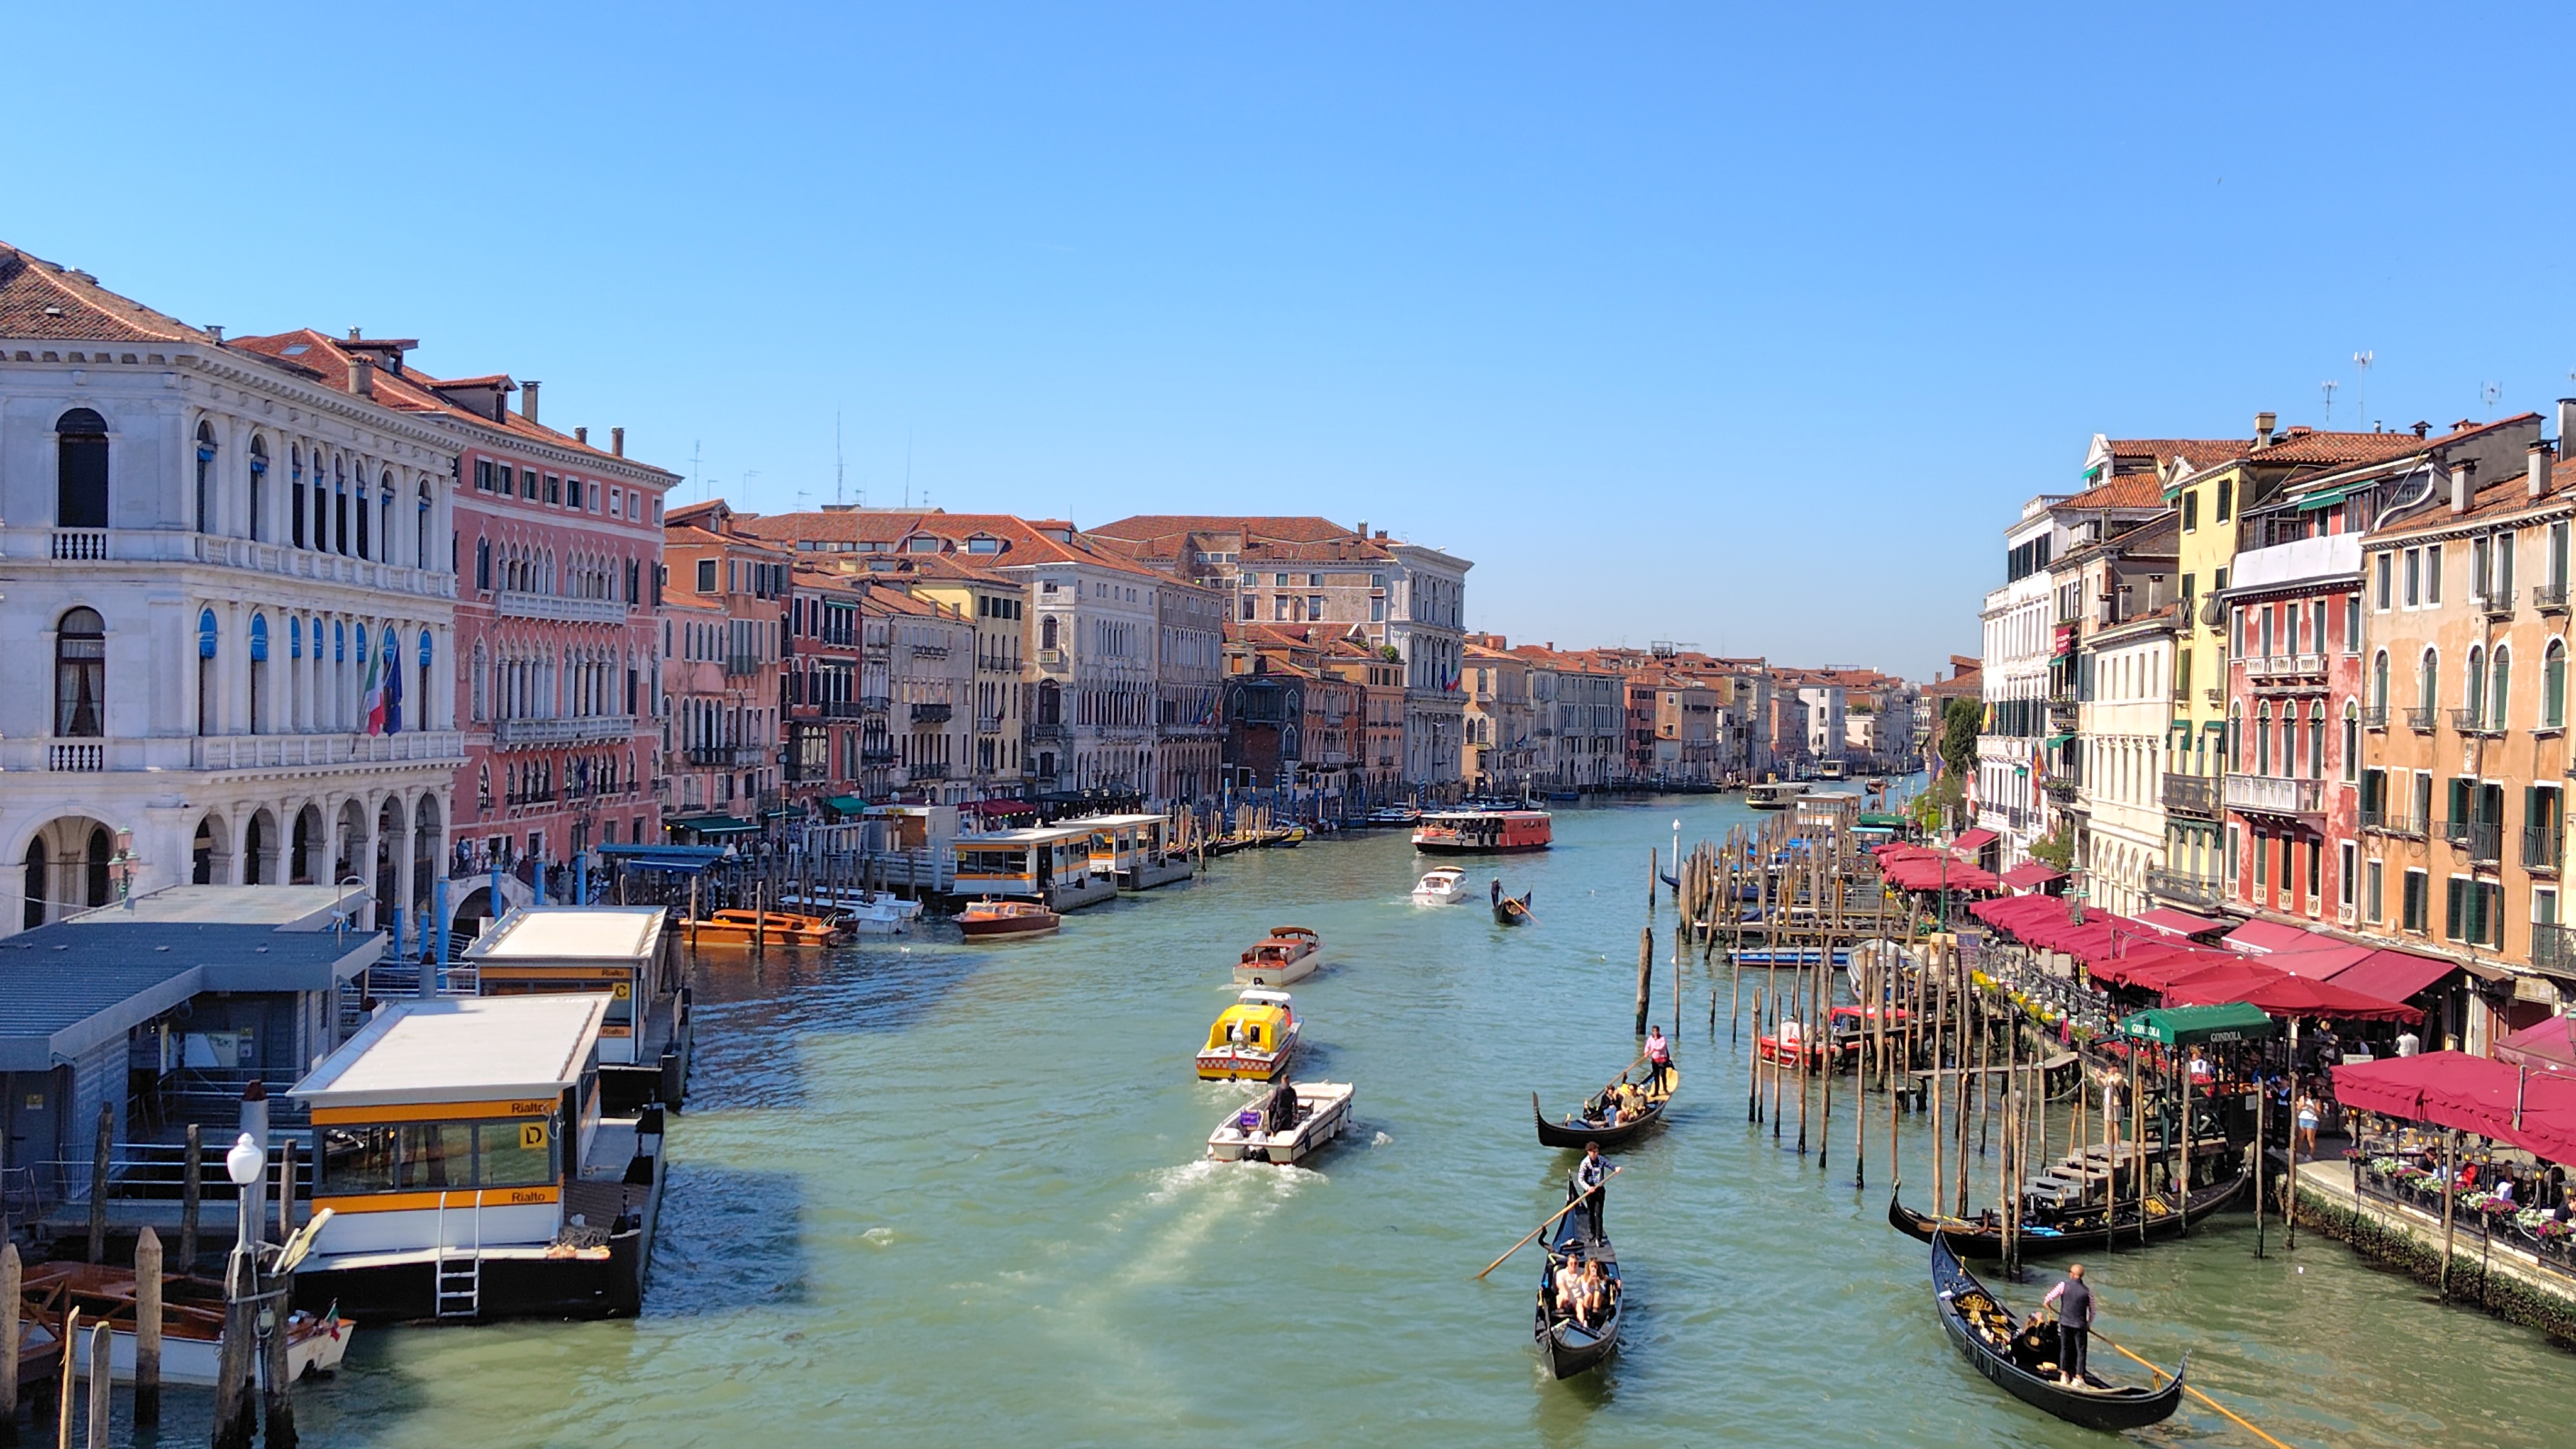
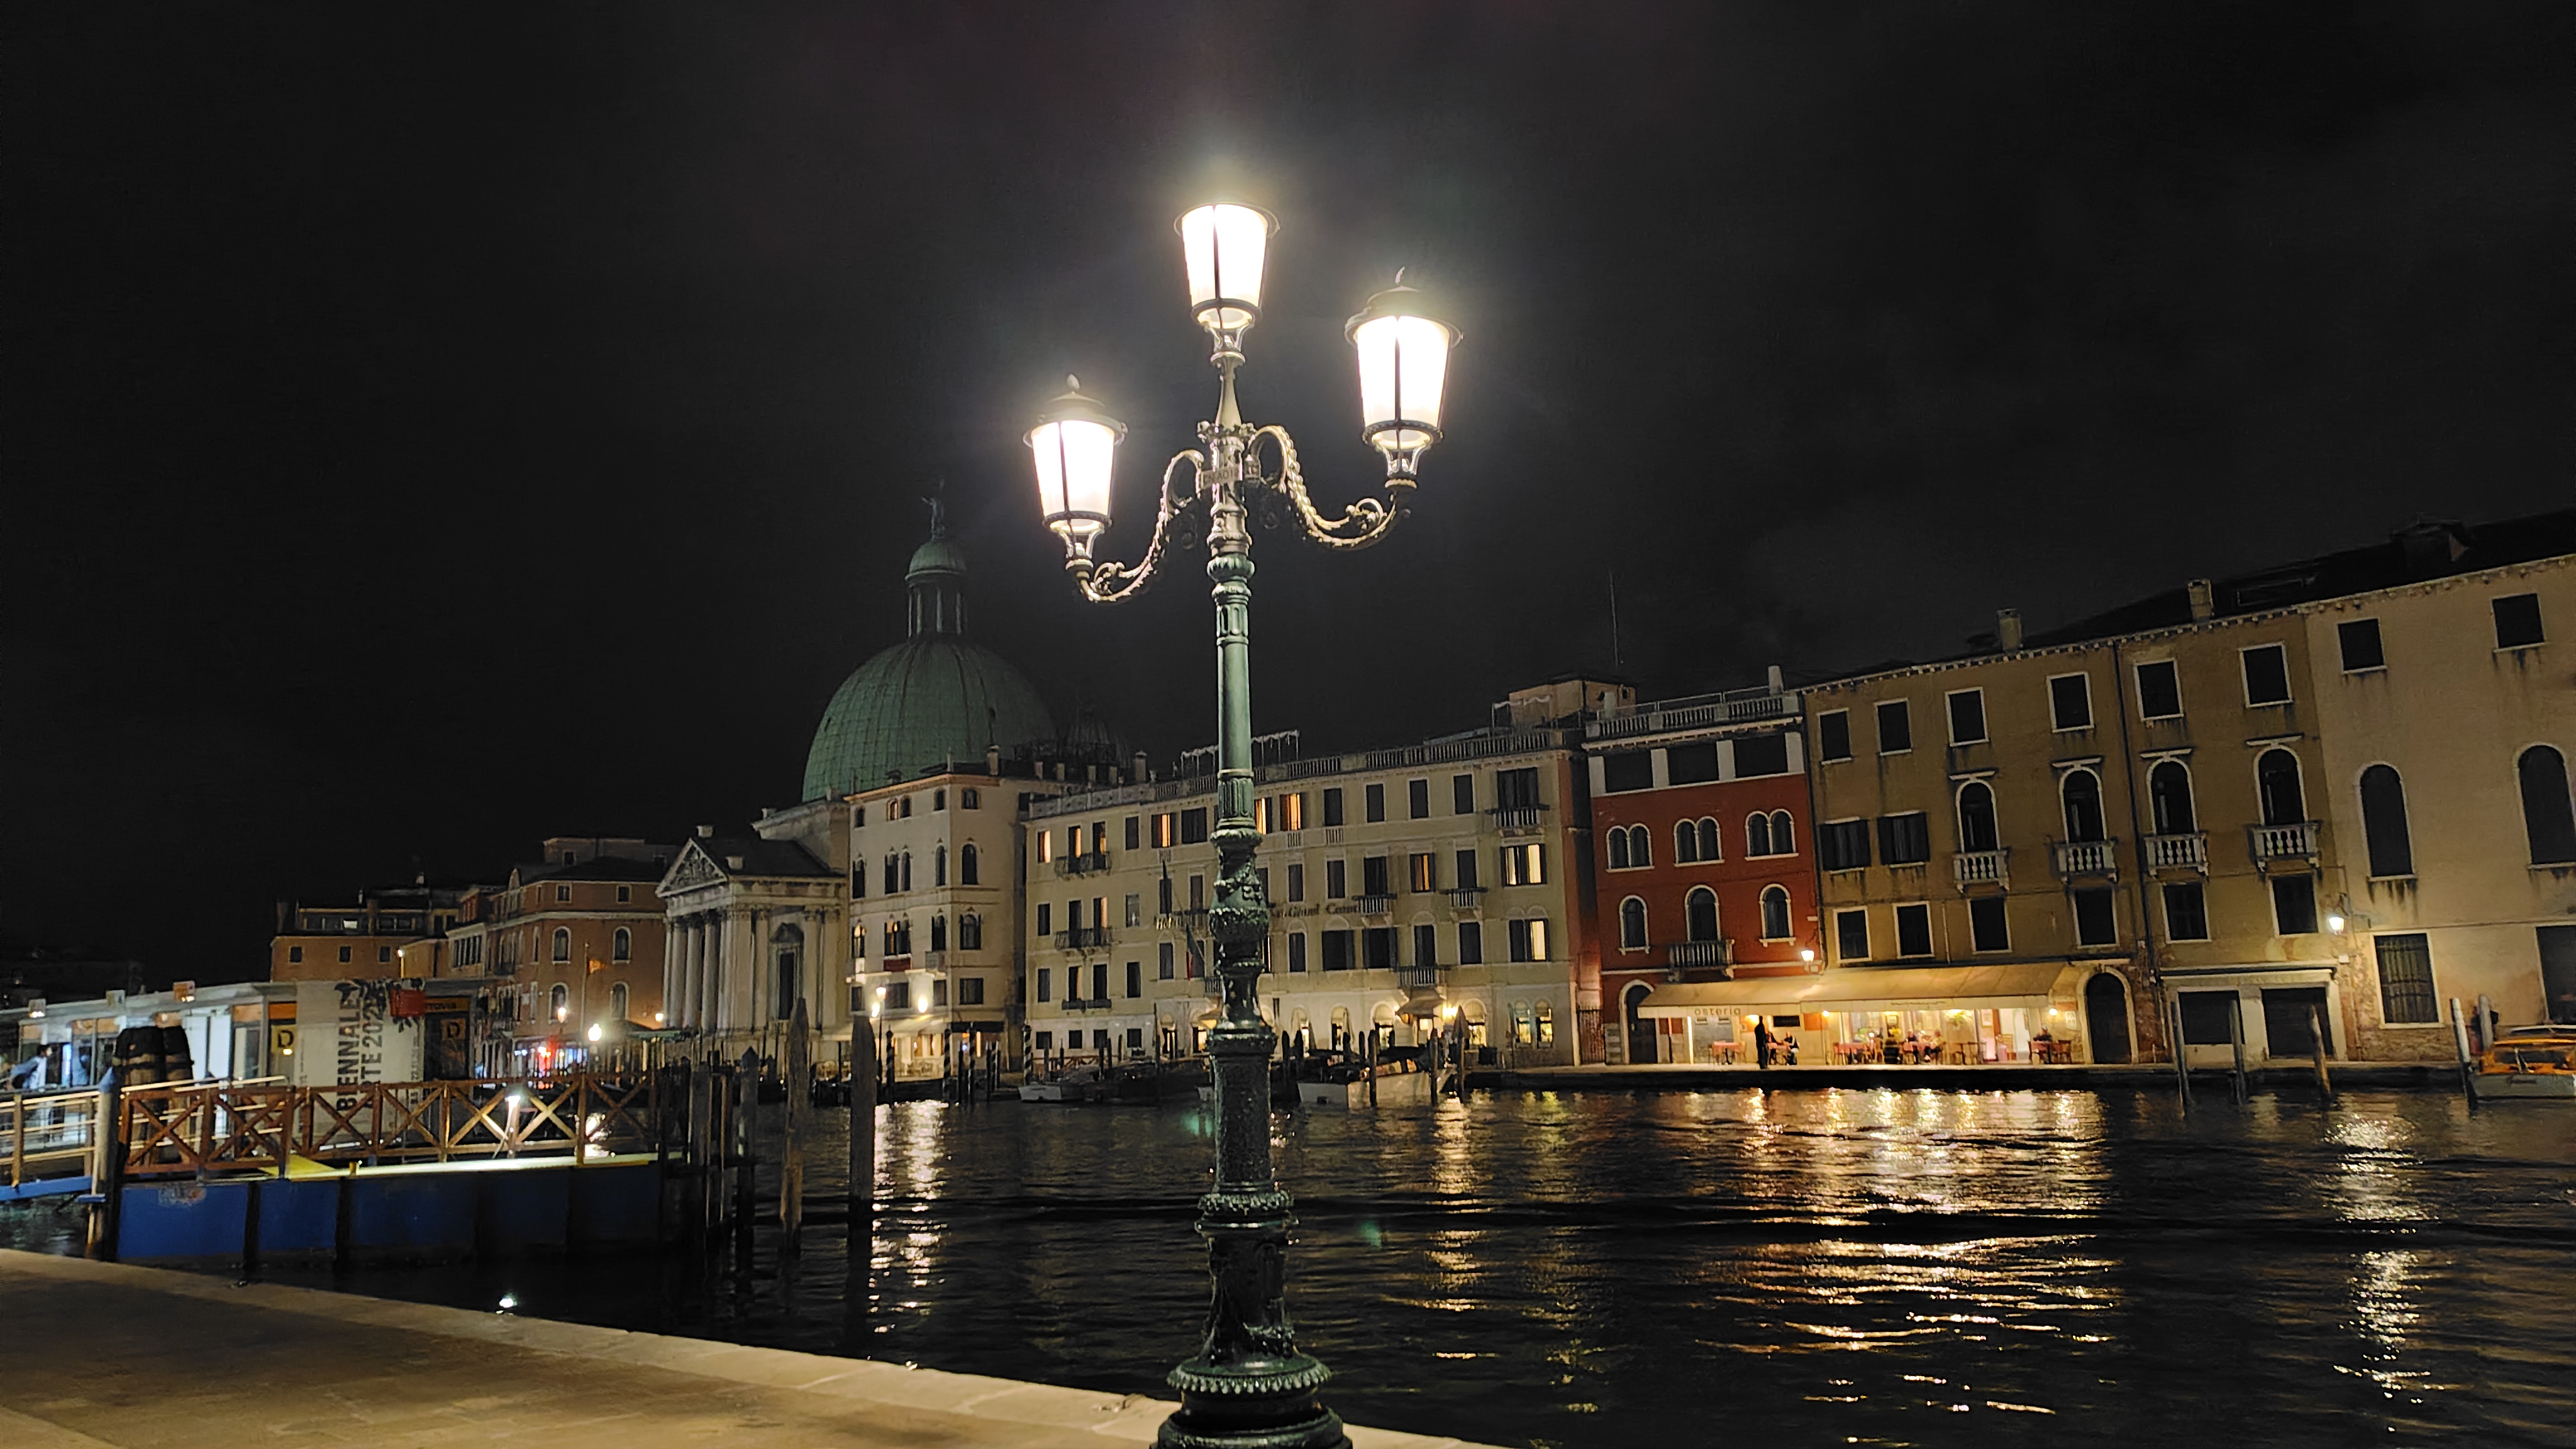
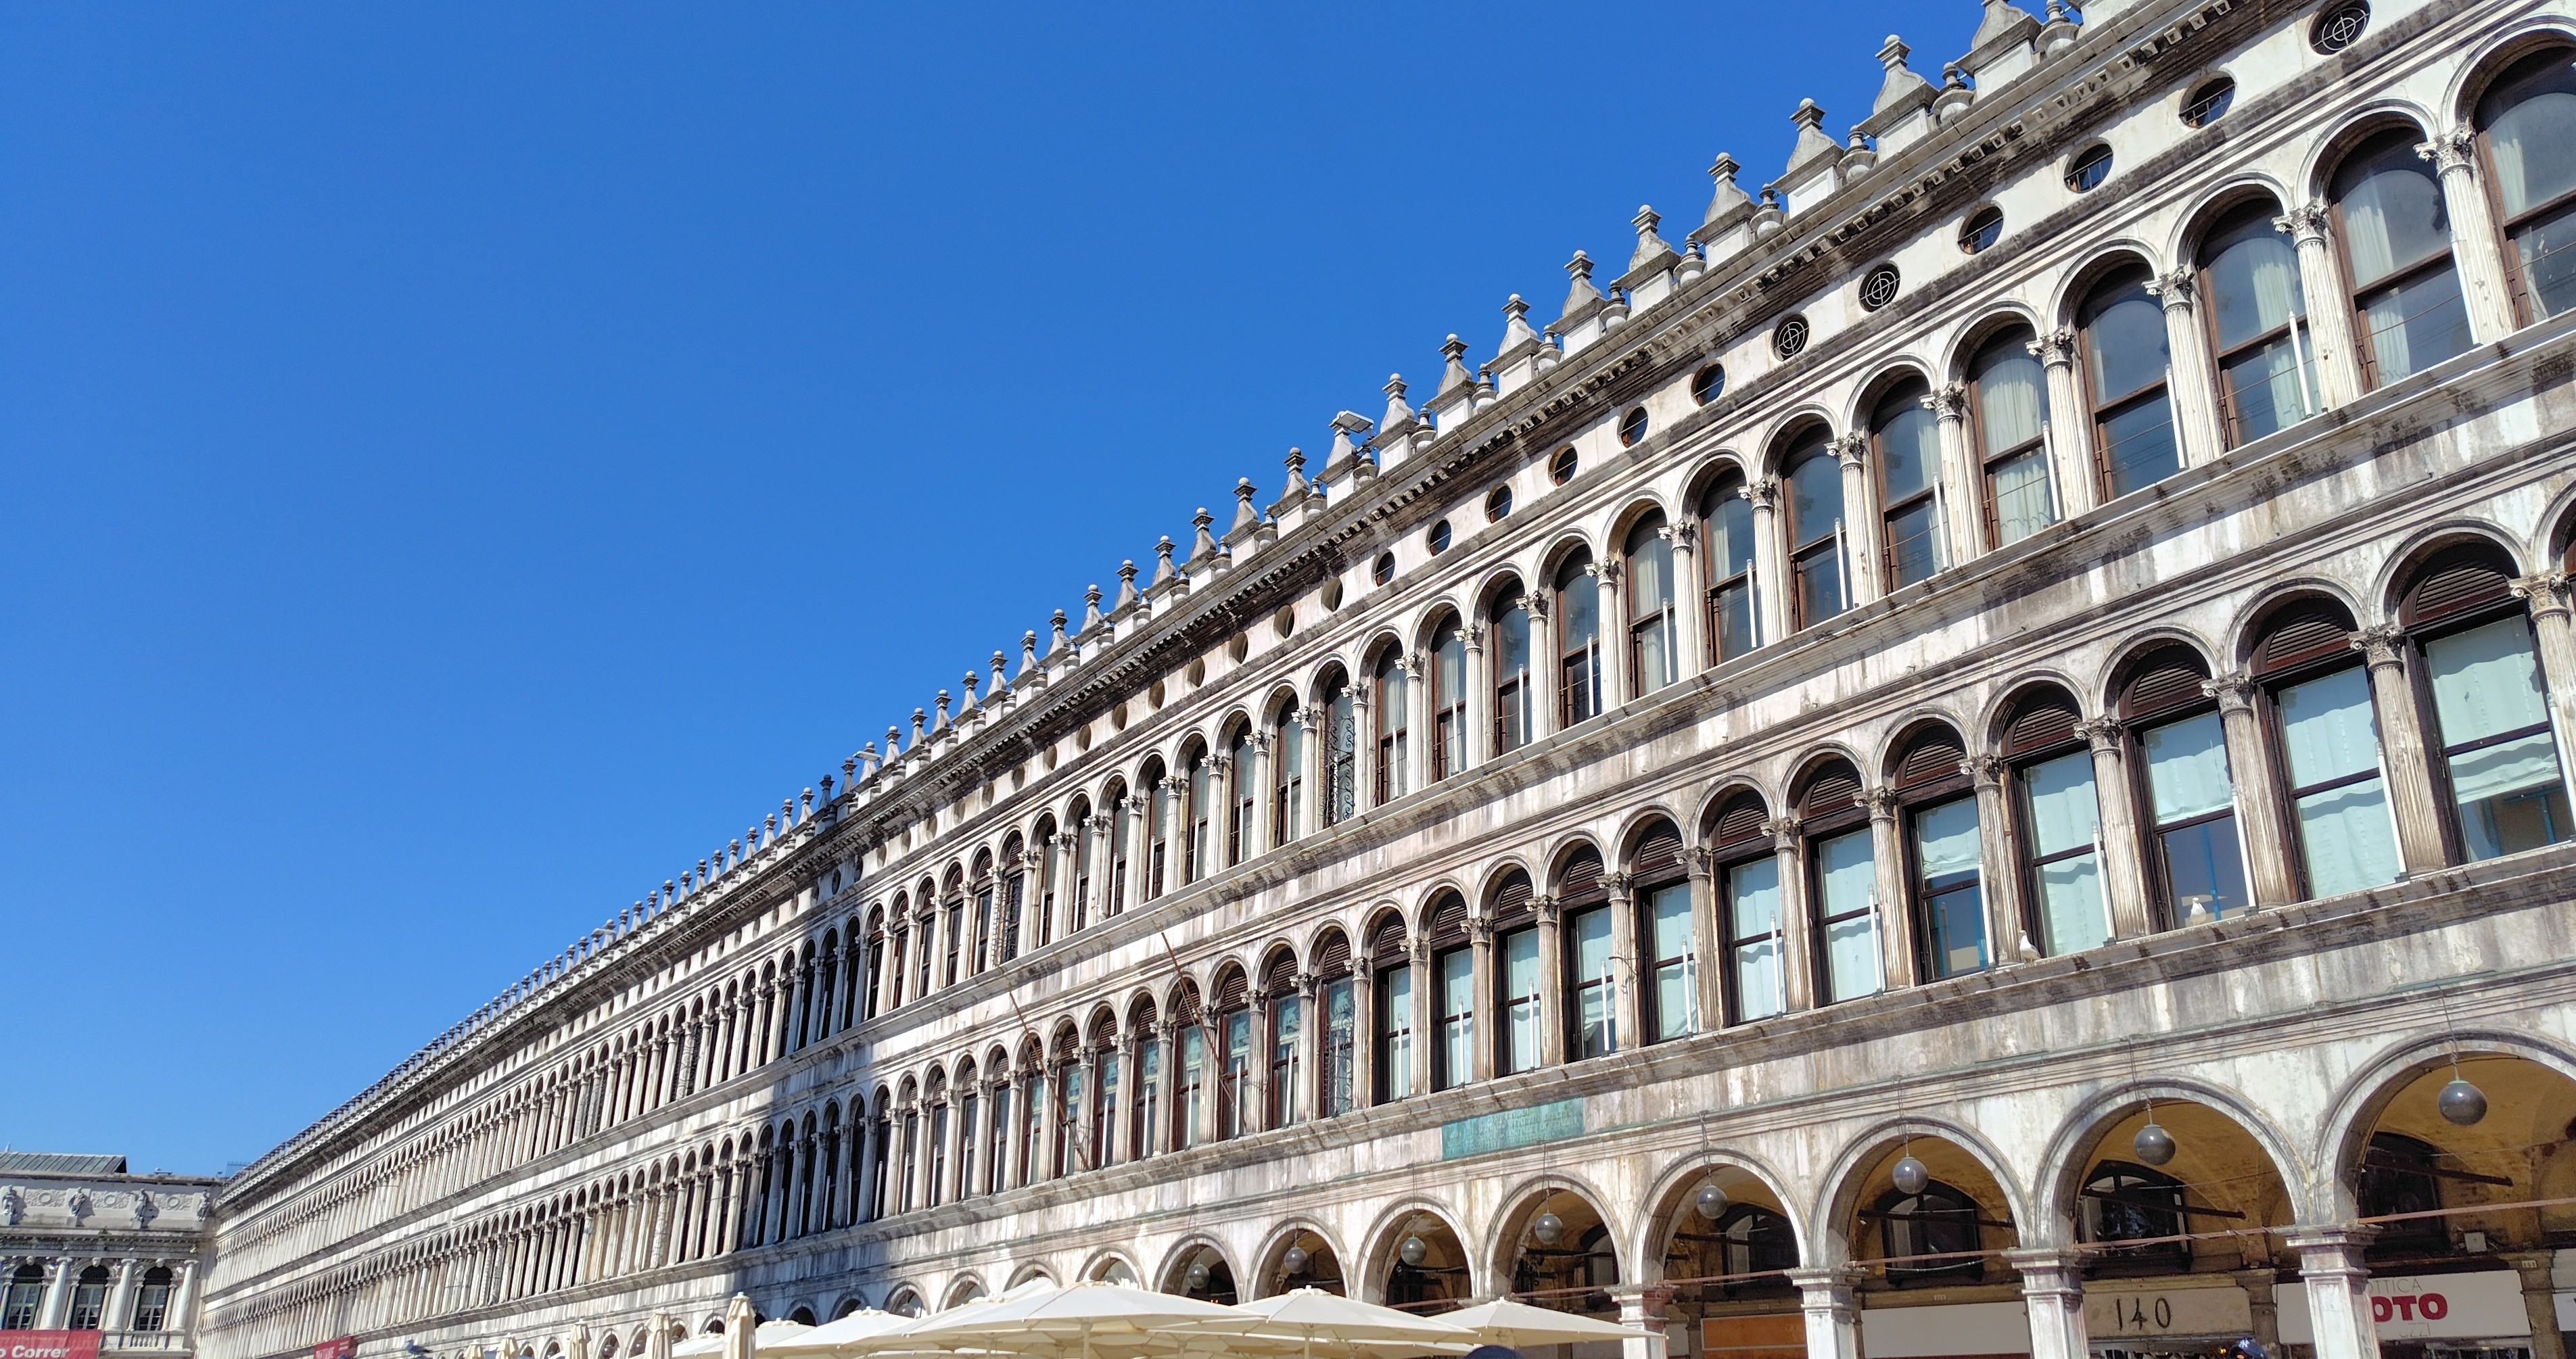
- 1 ECCPは、GDPR第42条※に基づきEDPB(欧州データ保護会議)に承認を受けた認証制度「ユーロプライバシー」のスキームオーナーです。現在認証制度はECCPを含め12ありますが、「欧州共通認証」として承認されているのはECCPのユーロプライバシーのみで認証数も最多です。
※GDPR第42条:EUレベルで情報の取り扱いがなされるよう認証制度を設けることを規定した条文で、「EU加盟国、監督機関、欧州データ保護会議(EDPB)および欧州委員会は、特にEUのレベルにおいて、管理者や処理者によるデータの取り扱い業務がGDPRを遵守していることを証明するための「データ保護認証方法」「データ保護シール」「データ保護マーク」を設けることを奨励しなければならない。」とされており、これに基づいて設計された認証制度が「ユーロプライバシー」です。
- 2 中世ヴェネツィアの互助・慈善団体「同信会(Scuola Grande)」の建物。ルネサンス・バロック期の絵画や建築に囲まれて聴講できる。
AIガバナンスと子どものデータ保護
第5回Privacy Symposium2026では、デジタルガバナンス、データ保護、AIを巡る議論が、国際的に新たな局面に入っていることが示されました。これらの課題は、特定の利害関係者のみの問題ではなく、学界、産業界、政府、市民社会が協力して取り組むべき共同責任となります。とりわけAIの急速な発展により、従来の法的枠組みのみでは対応が難しくなっており、権利保護や安全確保を技術設計と運用に組み込む「デザインによる保護」への移行が重要になっています。
AI時代の法的課題
AIをめぐる主な論点は次の三つとなります。
- AI学習における個人データ処理の根拠:GDPR第6条(1)(f)の「正当な利益」の評価基準の明確化
- ディープフェイク対策:本人の同意なく生成・共有される親密な画像への対応
- EUデジタル・オムニバス提案:GDPRやAI法など、複雑化したデジタル関連法規の整理・簡素化
また、複雑化した規制環境では、チェックリスト型のコンプライアンスから、データ・インフラ・技術依存関係を踏まえた実効的なリスク管理体制への転換が求められます。法務、技術、CISO、人事などが連携し、規制当局と民間が協働して取り組むことが提案されました。
子どものデータ保護:「同意」から「デザイン」へ
子どものデジタル安全に関する規制は、従来の「親の同意」を中心とするモデルから、システム設計の段階で安全性を確保する「セーフティ・バイ・デザイン」へと移行しています。従来型の規制は、主として親の責任と同意に依拠していましたが、新しいモデルでは、保護者だけでなく、プラットフォーム事業者や開発者が予防的責任を担うことが重視されています。
異なる法域の制度を比較した発表では、COPPA(米国)、GDPR(EU)、および新たに制定されたブラジルのECAデジタル法3を比較し、保護対象年齢、同意要件、禁止行為、デフォルト設定に差異があることを図表1のとおり報告しました。ECA デジタル法は、18歳未満のすべての未成年者を対象とし、未成年者向け広告における感情分析や、子どもの行動プロファイリング・ターゲティング広告を禁止している点で、最も包括的な児童特化型法といえるでしょう。
主な論点としては、同意に基づく手法から設計段階での配慮を重視するアプローチへの変遷、年齢確認の課題、未成年者に対するAIガバナンス、そして複数の法域にまたがるコンプライアンス対応の複雑さが取り上げられました。
|
項目 |
デジタルECA |
COPPA |
GDPR |
|---|---|---|---|
|
対象年齢 |
18歳未満 |
13歳未満 |
13〜16歳 |
|
年齢確認 |
義務化(強制) |
自己申告+合理的確認 |
国による義務化は限定的 |
|
保護者同意 |
必須(広範囲) |
必須(中心規制) |
国ごとに必要 |
|
ターゲティング広告 |
18歳未満に全面禁止 |
13歳未満は事実上不可 |
プロファイリングは制限強い |
|
行動データ収集 |
原則禁止 |
保護者同意があれば可 |
厳格な制限 |
|
ルートボックス |
18歳未満に全面禁止 |
規制なし |
国によっては規制 |
|
アルゴリズム透明性 |
義務化 |
規定なし |
透明性義務あり |
|
ペナルティ |
高額制裁+ANPDの強い権限 |
罰金(FTC) |
GDPRと同等の高額制裁 |
|
特徴 |
世界で最も包括的な児童オンライン保護法 |
子どものプライバシー保護に特化 |
データ主体の権利が最も強い |
年齢確認とデータ最小化の課題
子どもの保護を実効的に行うには年齢確認が不可欠ですが、プラットフォームや法域ごとに実施方法が異なる点が課題として挙げられたほか、年齢確認のために追加データの収集が必要となるため、データ最小化原則との緊張関係が生じます。年齢基準が法域ごとに異なることも実務上の課題であり、ゼロ知識証明4、属性ベース認証、公的デジタルIDなどの技術的手段が解決策として注目されています。さらに、生成AIを含むAI技術がもたらす新たなリスクに対して、現在のガバナンスの枠組みが十分ではないことや、未成年者に対する行動プロファイリングの制限およびAIの保護措置の実装に技術的課題があることも指摘されました。
新たな脅威:ディープフェイクと性的画像の拡散防止
子ども向けAIや生成AIでは、説明責任だけでなく、危険な会話への介入、通知、保護者支援などの運用上の安全機能が必要です。安全確保は個別システムの内部にとどまるものではなく、教育、医療、福祉、デジタル暴力対策とも連動する形で考える必要があります。
子どもの保護を設計段階で実装する必要性が確認される一方で、生成AIの進展は、非同意の親密画像や性的画像の生成・拡散という新たな脅威を生み出しています。とりわけ子どもや若年層、女性が被害対象となりやすく、子どものデータ保護と安全設計の文脈と強く接続する論点となっています。
2024年2月、世界中の61のデータ保護当局が、AI生成画像とプライバシー保護に関する共同声明に署名しました。この声明では、開発者やプラットフォームに対し、堅牢な安全策(ガードレール)、透明性の確保、効果的な削除メカニズム、そして子ども特有の保護を求めています。AI法においては、特に女性や少女を標的とした恥をかかせる目的の性的画像生成を禁止する措置について合意がなされています。また、AI生成コンテンツであることを識別するためのウォーターマーキング要件の導入も進められていますが、その実施にはなお技術的・制度的な遅延が懸念されています。また、大規模言語モデルや生成コンテンツを十分に考慮していない現在の枠組みでは対応が難しいため、子ども向けの安全なAI基準の整備が急務です。
国際データガバナンスとAI協力の未来
世界各地で法制度は異なるものの、透明性、目的限定、データ最小化、権利保障、説明責任といった基本原則には共通性が見られます。データ保護は基本的人権の保護にとどまらず、デジタル経済における信頼の基盤として機能しています。
地域別アプローチ
EUはGDPRを中核に、DMA、DSA、AI Actを含む多層的なガバナンスを構築しています。日本はDFFT 2.0を通じ、公共信頼基盤、産業横断的信頼フレームワーク、個別の私的信託という三層構造を重視しています。米国はセクター別アプローチを基本とし、国家安全保障と市民的自由の均衡を重視しています。台湾はAIガバナンスを才能・データ・ガバナンスの三層で捉え、インドはオープンソースで相互運用可能なデジタル公共インフラを重視しています。
AI規制サンドボックスと共同規制
AI向けの規制サンドボックスは有効ですが、AIのリスクは体系的かつ状況依存的であり、限定的な実験枠組みのみでは十分ではありません。したがって、規制アプローチは原則ベースの実装へ拡張される必要があります。各国の規制当局が連携する共同規制の枠組みは、実務上の有効な解決策となります。
医療・バイオ分野におけるデータ保護と調和の課題
臨床試験や医療機器の実務では、GDPRの法的根拠、健康データの二次利用、病院の法的位置づけなどをめぐって、加盟国間で解釈の差異が残っています。臨床試験データの処理においては、同意中心のモデルから、正当な利益をより広く解釈する方向への転換が検討されている一方、加盟国ごとに病院の役割理解が異なり、同じ試験でも必要な規制対応が変わり得ます。こうした差異は、EU域内の調和を妨げる要因となっています。
- 3 ブラジルで2026年3月に施行された「デジタル児童・青少年法(オンライン環境における子ども・青少年保護のための新しい包括的な法律)」。子どもの過度な露出、アルゴリズムによる成人向けコンテンツの推奨、収益化を目的とした「インフルエンサー児童」の増加が社会問題化したことで、1990年制定の「子ども・青少年権利保護法(ECA)」を大幅にアップデートし、ブラジル国内で子どもが利用する可能性のある全てのデジタルサービスに適用される強力な保護法。
- 4 証明者(Prover)が検証者(Verifier)に対し、「命題が真である」という事実だけを伝え、それ以外の情報を一切漏らさないことを保証する暗号技術。完全性、健全性、ゼロ知識性を満たす必要がある。応用分野として、ブロックチェーン(特にWeb3:正当な取り引きであることを証明、Zcashなどの匿名通貨で利用)、認証(パスワードレス)、デジタルID(DID:選択的開示を実現)、金融分野などがある。
グローバルデータ保護認証と国際的説明責任フレームワーク
GDPRにおける認証5は、単なる法令遵守の確認ではなく、戦略的な信頼資産としての役割を強めています。GDPR第42条および第43条は、認証を遵守の証明手段として規定し、第三者による検証を通じて市場に透明性をもたらします。JIPDECが日本の審査機関を務める越境データの適正な取り扱いを認証するCBPRシステムも、相手方も同等の法制度に基づく取り扱い(全ての状況においてではない)がなされているものとして、わが国では第三者提供における特別な位置づけがなされています。こうした認証は、顧客や取引先、規制当局に対して、組織の成熟度とガバナンス品質を示すシグナルとなります。
認証がもたらすビジネス価値
認証は、コンプライアンスの証明にとどまらず、投資家の不確実性を軽減し、デューデリジェンスを効率化します。B2Bエコシステムでは、認証があることでパートナーのオンボーディングが迅速化し、断片的な個別評価の負担が軽減されます。また、インシデント発生時には、適切な管理体制を備えている証拠として機能し、リスク軽減にも寄与します。
GDPRとCBPR
GDPR認証は主としてデータ処理活動に焦点を当て、EU内での遵守検証を通じて機能します。一方、CBPRは企業全体のガバナンスを対象とする多国間の認証制度であり、参加する法域間で相互承認を伴う点が特徴です。両者は任意制度であり、第三者による検証、認定認証機関の関与、説明責任の強化という共通点を有しますが、執行主体、適用範囲、相互承認の構造には違いがあります。
DMA・Data Actとの相互作用
GDPR認証の議論は、DMA(デジタル市場法)およびEU AI Act(EU AI法)の施行によってさらに複雑化しています。DMAはゲートキーパーに対して、データ結合の制限や相互運用性の確保を求める一方、実務では匿名化の定義や技術的措置との整合が課題となります。Data Actはコネクテッド製品由来のデータアクセスや第三者共有を規定し、GDPRとの整合が必要です。このため、認証や相互承認の議論は、単独法ではなく複数規制の整合という観点で理解する必要があります。
ブリッジ認証と相互運用性
シンポジウムでは、完全な基準統一を目指すのではなく、異なる認証スキーム間の差分を補完する「ブリッジ認証」の発想が有効であるという考えが示されました。これにより、GDPR認証から他制度への移行や、CBPRを含む複数認証間の整合を、重複作業を抑えながら実現できるとしています。「認証は法律の代替ではなく、法制度の違いを越えて共通理解を構築し、法的調和なしにコンプライアンスの信頼性を高める機能を有する」という認識が、実効性を伴いつつわが国で浸透するには、まだ時間を要する現状があります。
認証制度と実務上の課題
認証機関は、認証機関の公平性、独立性、能力を評価し、認証の信頼性を担保します。越境実施においては、認証機関の所在地、言語の壁、技術文書の翻訳、審査を担当する者の専門性などが実務上の課題として指摘されました。中小企業にとっては、コストと運用負担を抑えながら、国際的に認められる信頼の仕組みを検討することが重要であり、ルールメーカーは、中小企業にも過度な負担を課さない国際的に認められた信頼の仕組みを整備することが、デジタル時代における人権保護と経済成長の両立に不可欠であるといえるでしょう。
- 5 ユーロプライバシー:EDPBは、第46条に基づく国際移転向けの新たな認証ツールを承認している。これは、EU外の企業がGDPR準拠を示しつつ、欧州からのデータを受け入れるための手段として機能する。認証には、データの輸出者と輸入者の双方を考慮した転送要件が含まれ、第三国の法制度がGDPR要件と抵触しないかの評価が求められる。標準契約条項(SCC)や拘束的企業準則(BCR)と並ぶ、重要な国際移転手段の一つである。
今後に向けて
拡大する法秩序の中では、AI、サイバーセキュリティ、データ保護が重なり合い、単一の専門分野だけでは対応できません。リスク評価は、法務、技術、サプライチェーン、業務運用など複数部門の連携を前提とすべきであり、重要なのはリスクをゼロにすることではなく、許容可能な水準まで低減することです。デジタル主権とは、デジタル環境において法を有効に機能させる能力であり、ルールの有無よりも、誰が意思決定を統制し、どのように責任を分担するかが本質的な論点となります。今後は、DFFT 2.0の実装継続、AI特有のガバナンス原則の整備、各国の認証・執行制度間の協力強化が重要となります。AI主導の経済においては、デジタル主権を維持しつつ、信頼できるパートナーとの開放的な国際協力を進めることが、共通の繁栄につながります。
当協会においては、CBPRのわが国唯一の審査機関として、制度の信頼性確保と利用拡大の双方を担う立場にあります。他方で、CBPRは後発の認証制度であり、すでにISO 27001(ISMS)やISO 27701、さらにはGDPRのSCCやBCRへの対応を進めている企業にとっては、追加的な取得インセンティブが相対的に弱い。米国やシンガポールで実施されているような海外のグループ会社を審査対象とする仕組みが日本では十分に展開されておらず、個社単位での審査が企業のコスト負担や運用負担を高めている可能性もあります。
今後は、国際的な動向やわが国の企業実態に即した対応として、審査スコープや認証単位の見直しや、既存の国際認証との相互運用性等、審査機関として期待されるものと認識しています。企業の動向や要望等も踏まえ、積極的に検討を進めると共に、EUを中心とする情報収集の機会は限定的であるため、こうした国際的な会合へ参加する機会があれば、JIPDECレポートを通じて必要な情報をお届けしていきたいと思います。
本記事は、筆者個人の視点に基づいて執筆したものです。
著者情報
- 著者
- JIPDEC 認定個人情報保護団体事務局 事務局長 奥原 早苗
美容業界の法務・お客様対応・経営企画等の各部門責任者を経て、2020年4月よりJIPDEC認定個人情報保護団体事務局に勤務。2022年より現職。
消費者視点で、各省庁(消費者庁、経済産業省、総務省等)や事業者団体の審議会や委員会、有識者会議等に参画。金融、情報通信、サービス関連企業等の社外アドバイザーも務める。
・玉川大学工学部マネジメントサイエンス学科 非常勤講師
・サステナビリティ消費者会議 主任研究員
・資格:プライバシーマーク審査員、消費生活アドバイザー、消費生活専門相談員
【著作】
『消費者法研究第10号 「令和2年改正個人情報保護法と消費者」』(信山社、2021年10月発行)
『消費者法研究第12号「消費者志向経営と企業価値評価」』(信山社、2022年3月発行)
『これからの民法・消費者法(Ⅱ)「越境取引と個人情報保護」』(信山社、2023年3月発行)
『ビジネス法務「新たなパーソナルデータの利活用の問題 第3回 消費者視点から考えるデジタル社会のデータ利活用」』(中央経済社、2025年2月発行)
- 著者
- JIPDEC 認定個人情報保護団体事務局 主査 堤 麻衣子
2025年8月より現職。
認定個人情報保護団体業務として、「CBPR認証」審査事務局の運営や、省庁の受託事業を含む普及啓発活動等に従事。
関連レポート
-
2026.11.20
JIPDECレポート公開「APEC高級実務者会合参加-2025韓国SOM1およびSOM3、2026中国SOM1-」(奥原 早苗)
-
2026.11.20
JIPDECレポート公開「第5回Privacy Symposium2026参加報告—デジタルガバナンス・プライバシーデーター最前線—」(奥原 早苗・堤 麻衣子)
-
2026.11.20
JIPDECレポート公開「データ越境移転の最新動向—グローバルCBPRワークショップ参加報告—」(奥原 早苗)
-
2026.11.19
JIPDECレポート公開「個人情報保護法 制定から現在までの改正について」(野町 綺乃)
-
2026.06.10
JIPDECレポート公開「同意はなぜ機能不全に陥るのか~利用者視点から見た個人情報保護における同意の二機能~」(松下 尚史)